AUTEUR
Gerwin eersen
Geen muur vol theorie-certificaten, wel ruim 25 jaar ervaring als ICT-ondernemer. Gerwin begon in 2000 met het bouwen van websites en liet Gflex uitgroeien tot een nuchter team van 25 experts. Als ondernemer snapt hij precies wat jij wilt: gewoon je werk doen. Zonder gedoe. Of je nu in de zorg werkt of de productie in een voedselfabriek draaiende moet houden.
Tegenwoordig duikt Gerwin het liefst in de praktische kant van AI en automatisering. Zijn doel? Processen simpeler maken. Technologie moet je geen hoofdpijn bezorgen, maar juist tijd en ruimte opleveren. Geen mooie praatjes, maar betrouwbare oplossingen die de theorie overstijgen en in de praktijk gewoon werken.
Recente artikelen
Hoe makkelijk kunnen jouw medewerkers écht werken?
Een moderne werkplek kan technisch prima functioneren. Maar dat betekent nog niet dat je medewerkers er ook makkelijk mee kunnen werken.
Nieuwe laptops, werken in de cloud en moderne tools zijn mooi. Uiteindelijk telt vooral wat een medewerker tijdens een normale werkdag ervaart. Moet iemand steeds zoeken, opnieuw inloggen of schakelen tussen verschillende systemen? Dan levert die moderne werkplek misschien minder gemak op dan je denkt.
Kort antwoord: medewerkers kunnen pas écht makkelijk werken als systemen goed samenwerken, bestanden snel te vinden zijn en inloggen geen onnodige stappen kost. Een moderne werkplek draait daarom niet alleen om nieuwe technologie, maar vooral om minder frictie in het dagelijkse werk.
Leg deze 5 checkvragen eens voor aan je medewerkers
- Moet je op meerdere plekken inloggen?
- Zijn bestanden altijd makkelijk te vinden?
- Zijn voor één taak meerdere systemen nodig?
- Moet je informatie of bestanden handmatig tussen systemen overzetten?
- Bedenk je eigen manieren om makkelijker te kunnen werken?

Herken je meerdere punten? Dan betekent dat niet automatisch dat er technisch iets stuk is. Alles kan gewoon werken, terwijl medewerkers ondertussen onnodig moeten zoeken, schakelen of handelingen omzeilen.
Waar verliest je team tijd door trage ICT?
Trage ICT begint niet altijd met een storing. Vaak zijn er eerst kleine signalen die medewerkers iedere dag merken, maar die na verloop van tijd als normaal worden gezien.
Een laptop die steeds langer nodig heeft om op te starten. Een programma dat trager opent. Of even wachten tot een bestand eindelijk geladen is. Het werkt uiteindelijk wel, dus wordt het niet altijd gemeld.
Juist daarom is het slim om af en toe bewust naar deze kleine vertragingen te kijken.
Herken je deze signalen binnen je team?
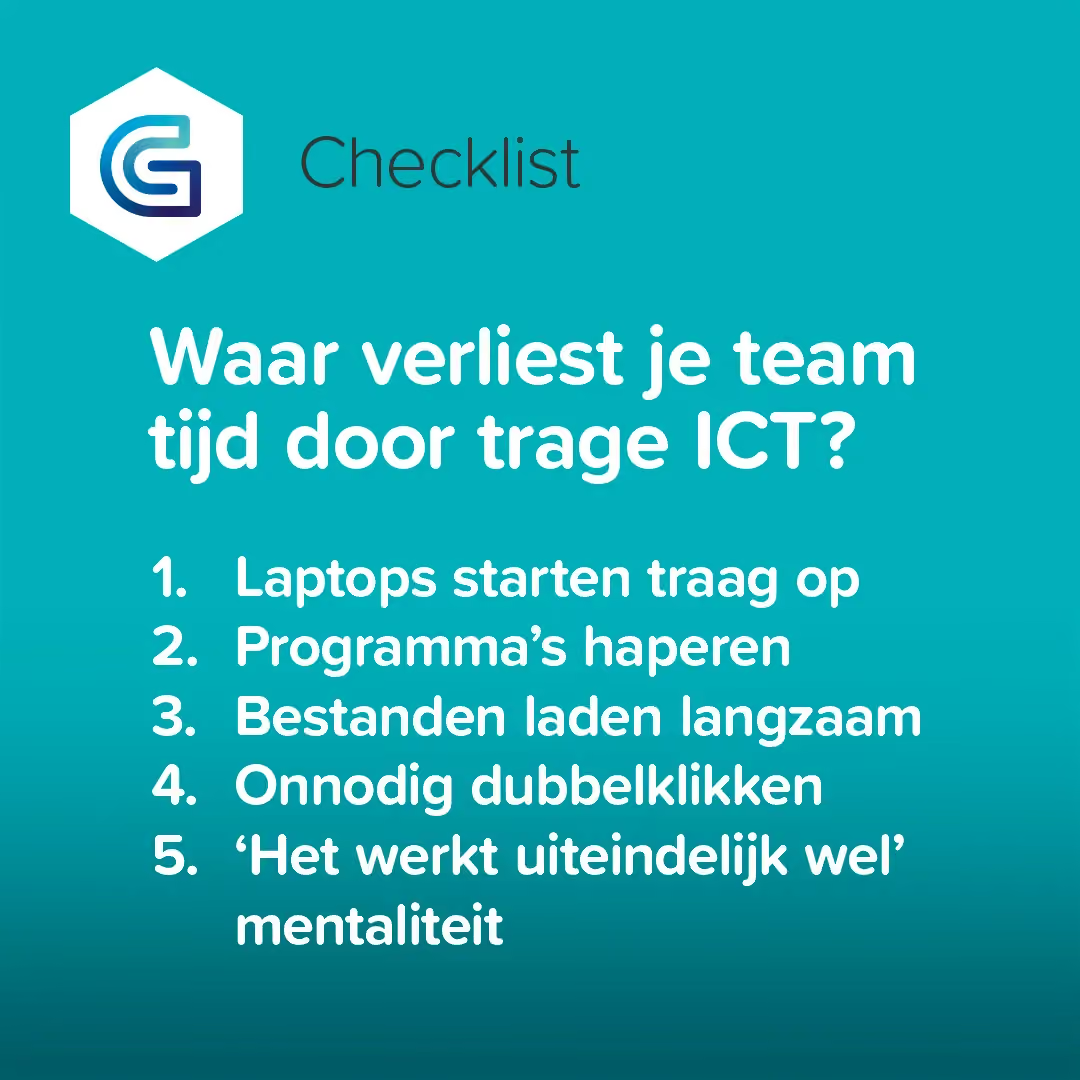
Herken je meerdere punten? Dan hoeft datniet direct te betekenen dat er één groot technisch probleem is. Trage ICT kanjuist ontstaan door een combinatie van verschillende factoren.
Het belangrijkste is daarom om deze signalen niet automatisch als normaal te beschouwen.
Nieuwe Cyberbeveiligingswet van kracht: wat betekent NIS2 voor jouw organisatie?
Sinds 15 augustus 2026 geldt in Nederland de nieuwe Cyberbeveiligingswet.
Daarmee is de Europese NIS2-richtlijn omgezet in Nederlandse wetgeving. Voor duizenden organisaties in kritieke en zeer kritieke sectoren gelden verplichtingen rond cybersecurity, risicobeheer, registratie en het melden van incidenten.
Maar ook organisaties die niet rechtstreeks onder de Cyberbeveiligingswet vallen, kunnen ermee te maken krijgen. Bedrijven die wel onder de wet vallen, moeten namelijk ook cyberrisico's binnen hun toeleveringsketen beheersen. Daardoor kunnen zij strengere beveiligingseisen stellen aan leveranciers en ICT-partners.
In dit artikel leggen we uit wat de nieuwe Cyberbeveiligingswet inhoudt, voor welke organisaties deze geldt en wat de belangrijkste NIS2-verplichtingen zijn. Ook lees je wat de wet concreet betekent voor MKB-bedrijven met 50 of meer medewerkers én voor kleinere organisaties.
Wat is de Cyberbeveiligingswet?
De Cyberbeveiligingswet (Cbw) is de Nederlandse wet waarmee de Europese NIS2-richtlijn in Nederland is ingevoerd.
Het doel is om de digitale weerbaarheid van organisaties en daarmee de samenleving en economie te vergroten. De Cyberbeveiligingswet vervangt de eerdere Wet beveiliging netwerk- en informatiesystemen (Wbni).
De wet is op 15 augustus 2026 in werking getreden. Organisaties die onder de wet vallen moeten onder andere cyberrisico's analyseren, passende beveiligingsmaatregelen nemen en significante incidenten melden. Ook geldt een registratieplicht.
Cybersecurity is daarmee nadrukkelijk niet alleen een technisch vraagstuk. Het wordt steeds meer onderdeel van het risicomanagement van de hele organisatie.
Voor welke organisaties geldt de Cyberbeveiligingswet?
Of jouw organisatie onder de Cyberbeveiligingswet valt, hangt onder andere af van de sector waarin je actief bent, het type dienstverlening en de omvang van de organisatie.
De wet richt zich op achttien kritieke en zeer kritieke sectoren. Daaronder vallen onder andere gezondheidszorg, energie, vervoer, digitale infrastructuur, beheer van ICT-diensten, overheid, levensmiddelen, onderzoek en bepaalde vormen van vervaardiging.
Dat maakt de wet relevant voor verschillende sectoren waarin Gflex actief is.
Zo kunnen zorgorganisaties rechtstreeks onder de wet vallen. Hetzelfde geldt voor bepaalde organisaties binnen de levensmiddelenindustrie en ICT-dienstverlening.
Voor veel organisaties vormt de omvang vervolgens een belangrijke tweede toets.
Cyberbeveiligingswet voor de zorg en food industrie
Voor organisaties in de zorg maakt de nieuwe wet digitale weerbaarheid extra belangrijk. Lees meer over ICT voor de zorg en de technische ondersteuning die Gflex biedt.
Ook organisaties in de productie, verwerking en distributie van levensmiddelen kunnen met NIS2 te maken krijgen. Bekijk hoe Gflex ondersteunt met ICT voor de foodsector.
Wat betekent de Cyberbeveiligingswet voor MKB-bedrijven met +50 medewerkers?
Heb je 50 of meer medewerkers? Dan is het verstandig om te controleren of jouw organisatie onder de Cyberbeveiligingswet valt.
Alleen het aantal medewerkers bepaalt dit niet. Ook de sector, omzet, het balanstotaal en het type dienstverlening spelen een rol.
Als belangrijke omvangscriteria noemt het NCSC 50 of meer medewerkers óf een jaaromzet of balanstotaal van meer dan 10 miljoen euro. Daarnaast bestaan uitzonderingen waarbij organisaties ongeacht hun omvang onder de wet kunnen vallen.
Valt jouw organisatie binnen een aangewezen sector en voldoe je aan de criteria? Dan kun je rechtstreeks te maken krijgen met verplichtingen rond registratie, risicobeheer, beveiligingsmaatregelen en het melden van significante cyberincidenten.
Voor MKB-organisaties met 50 of meer medewerkers zijn daarom drie vragen belangrijk:
- Valt onze organisatie daadwerkelijk onder de Cyberbeveiligingswet?
- Hebben we onze cyberrisico's voldoende in beeld?
- Kunnen we aantonen welke beveiligingsmaatregelen we hebben genomen?
Bij twijfel kun je via het NCSC en de officiële NIS2-zelfevaluatie controleren of jouw organisatie onder de Cyberbeveiligingswet valt.
Wat betekent de nieuwe Cyberbeveiligingswet voor bedrijven met minder dan 50 medewerkers?
Heb je minder dan 50 medewerkers? Dan betekent dit niet automatisch dat de Cyberbeveiligingswet niet relevant is voor jouw organisatie.
Kleine organisaties vallen op basis van hun omvang meestal niet rechtstreeks onder de wet. Er zijn echter uitzonderingen waarbij organisaties ongeacht hun omvang onder de Cyberbeveiligingswet kunnen vallen.
Daarnaast kun je indirect met NIS2 te maken krijgen.
Organisaties die onder de Cyberbeveiligingswet vallen moeten namelijk ook aandacht besteden aan de beveiliging van hun toeleveringsketen. Een klant kan daardoor eisen stellen aan de digitale veiligheid van leveranciers en dienstverleners.
Lever je bijvoorbeeld producten of diensten aan een zorginstelling, foodproducent of andere organisatie die onder de Cyberbeveiligingswet valt? Dan kan die klant vragen stellen over jouw cybersecurity, toegangsbeheer, incidentmanagement en informatiebeveiliging.
Voor kleinere MKB-bedrijven is NIS2 daarom niet alleen een vraag over wettelijke verplichtingen. Het kan ook via klanten en ketenpartners relevant worden.
Ook als leverancier kun je met NIS2 te maken krijgen
De beveiliging van de toeleveringsketen vormt een belangrijk onderdeel van de Cyberbeveiligingswet.
Een organisatie die onder de wet valt, moet ook kijken naar cyberrisico's binnen de directe keten van leveranciers en dienstverleners. Dat is vooral relevant wanneer een leverancier toegang heeft tot netwerk- of informatiesystemen, ICT-componenten levert of op een andere manier een cyberrisico kan vormen.
Denk bijvoorbeeld aan:
- ICT-dienstverleners
- softwareleveranciers
- cloudproviders
- netwerkbeheerders
- leveranciers met toegang tot bedrijfssystemen
Een organisatie kan deze leveranciers vragen welke beveiligingsmaatregelen zij hebben getroffen. Ook kunnen afspraken over beveiliging, incidenten en verantwoordelijkheden onderdeel worden van een SLA of andere overeenkomst.
Veel kleinere organisaties zullen daardoor mogelijk niet rechtstreeks vanuit de wet iets van NIS2 merken, maar via vragen en eisen van klanten.
Welke verplichtingen brengt de Cyberbeveiligingswet met zich mee?
Valt jouw organisatie onder de Cyberbeveiligingswet? Dan zijn drie onderwerpen direct belangrijk: registreren, cyberrisico's beheersen en significante incidenten melden.
Daarnaast houdt een toezichthouder toezicht op de naleving.
Registratieplicht
Organisaties die onder de Cyberbeveiligingswet vallen moeten zich registreren in het nationale entiteitenregister via MijnNCSC.
Deze verplichting geldt sinds 15 augustus 2026.
Zorgplicht en beveiligingsmaatregelen
Je organisatie moet cyberrisico's analyseren en passende en evenredige maatregelen nemen om netwerk- en informatiesystemen te beschermen.
Het gaat dus niet alleen om het aanschaffen van beveiligingssoftware.
Je moet weten welke risico's jouw organisatie loopt en vervolgens aantoonbaar passende maatregelen treffen.
Meldplicht
Significante cyberincidenten moet je melden. Voor incidenten die onder de meldplicht vallen, geldt een gefaseerd meldproces. Een eerste waarschuwing moet in beginsel binnen 24 uur na kennisname van het significante incident plaatsvinden.
Dat vraagt om voorbereiding.
Je moet vooraf weten wie een incident herkent, wie actie onderneemt en wie verantwoordelijk is voor de melding en opvolging.
Wat netwerkbeveiliging inhoudt en hoe je het optimaliseert
Een bedrijfsnetwerk verbindt steeds meer. Laptops, servers, printers, wifi, cloudapplicaties en mobiele apparaten maken allemaal gebruik van dezelfde IT-infrastructuur.
Dat maakt werken makkelijker. Maar het zorgt ook voor meer plekken waar beveiligingsrisico's kunnen ontstaan.
Goede netwerkbeveiliging beschermt jouw netwerk tegen ongewenste toegang, cyberaanvallen en datalekken. Daarbij draait het niet om één firewall of beveiligingsprogramma. Een beveiligd netwerk bestaat uit meerdere beveiligingslagen die goed moeten samenwerken.
In dit artikel lees je wat de beveiliging van een netwerk inhoudt, waar belangrijke risico's zitten en welke maatregelen helpen om jouw bedrijfsnetwerk beter te beveiligen.
Wat is netwerkbeveiliging?
Netwerkbeveiliging is het geheel aan technische en organisatorische maatregelen waarmee je een bedrijfsnetwerk beschermt tegen ongewenste toegang, misbruik, malware en andere cyberdreigingen.
De beveiliging van een netwerk begint bij de verbindingen tussen apparaten, gebruikers, applicaties en systemen. Je bepaalt wie toegang krijgt, welke apparaten verbinding mogen maken en welk netwerkverkeer is toegestaan.
Daarbij kijk je niet alleen naar bedreigingen van buitenaf. Ook binnen het netwerk kunnen risico's ontstaan. Denk aan een besmette laptop, een gestolen account of een apparaat dat niet meer wordt bijgewerkt.
Goede netwerk beveiliging helpt daarom op twee manieren. Je probeert aanvallers buiten te houden én beperkt wat iemand kan bereiken wanneer er toch toegang tot een onderdeel van het netwerk ontstaat.
Waarom is de beveiliging van je netwerk zo belangrijk?
Vrijwel iedere organisatie is afhankelijk van haar bedrijfsnetwerk.
Medewerkers gebruiken het om bestanden te openen, applicaties te gebruiken, met collega's samen te werken en toegang te krijgen tot cloudomgevingen en servers.
Valt het netwerk uit of krijgt een aanvaller toegang, dan kunnen de gevolgen groot zijn.
Denk aan:
- medewerkers die niet meer kunnen werken
- ransomware die zich door het netwerk verspreidt
- verlies of diefstal van bedrijfsgegevens
- ongewenste toegang tot applicaties
- uitval van bedrijfskritische systemen
Veel organisaties merken pas hoe belangrijk de beveiliging van hun netwerk is wanneer een account wordt gehackt, ransomware zich verspreidt of een onbekend apparaat toegang blijkt te hebben.
Een beveiligd netwerk helpt zulke risico's te verkleinen en ondersteunt de continuïteit van jouw organisatie.
Waar zitten de grootste risico's in een bedrijfsnetwerk?
Een netwerk bestaat uit veel verschillende onderdelen. Een zwakke plek in één onderdeel kan gevolgen hebben voor de rest van de IT-omgeving.
Verouderde routers en netwerkapparatuur
Routers, switches, firewalls en andere netwerkapparatuur krijgen regelmatig beveiligingsupdates. Blijven deze updates liggen, dan kunnen bekende kwetsbaarheden aanwezig blijven. Goed beheer betekent daarom ook dat je firmware en beveiligingsupdates actueel houdt.
Onvoldoende beveiligde wifi
Een draadloos netwerk geeft medewerkers veel flexibiliteit. Maar wifi vraagt wel om goede beveiliging. Een zakelijk netwerk en een gastnetwerk horen bijvoorbeeld van elkaar gescheiden te zijn. Bezoekers hebben geen toegang nodig tot interne servers, printers of andere bedrijfssystemen.
Te ruime toegangsrechten
Niet iedere medewerker hoeft overal bij te kunnen. Door rechten te beperken tot wat iemand voor zijn werk nodig heeft, verklein je de gevolgen wanneer een account in verkeerde handen valt.
Onbeheerde apparaten
Een oude laptop, privételefoon of ander apparaat kan ongemerkt een zwakke plek vormen. Daarom is goed beheer van werkplekken en servers belangrijk. Je houdt overzicht over apparaten, updates en beveiligingsinstellingen.
Onveilige toegang op afstand
Hybride werken heeft externe toegang tot bedrijfsomgevingen normaal gemaakt. Dat vraagt om extra aandacht voor authenticatie, veilige verbindingen en apparaatbeveiliging. Zo blijft veilig hybride werken mogelijk zonder onnodige toegang tot het bedrijfsnetwerk.
Hoe bouw je een beveiligd netwerk op?
Een beveiligd netwerk ontstaat door meerdere beveiligingsmaatregelen met elkaar te combineren.
Een professionele firewall vormt een belangrijke eerste laag. Deze controleert het netwerkverkeer en helpt ongewenste verbindingen tegen te houden.
Maar daarmee ben je er niet.
Ook sterke authenticatie, actuele software en goed beheerde apparaten zijn belangrijk. Multi-factor authenticatie voegt bijvoorbeeld een extra controle toe wanneer iemand probeert in te loggen.
Daarnaast helpt endpointbeveiliging om laptops en andere apparaten te beschermen. Schijfversleuteling met BitLocker voor dataveiligheid zorgt ervoor dat bedrijfsgegevens beschermd blijven wanneer een laptop wordt verloren of gestolen.
Een goed beveiligd bedrijfsnetwerk combineert daarom onder andere:
- een professioneel beheerde firewall
- actuele routers en netwerkapparatuur
- multi-factor authenticatie
- endpointbeveiliging
- veilige wifi
- netwerksegmentatie
- monitoring en logging
- veilige externe toegang
- beperkte gebruikersrechten
- betrouwbare back-ups
De kracht zit vooral in de combinatie. Als één beveiligingslaag tekortschiet, zorgt een andere laag voor extra bescherming.
Waarom netwerksegmentatie steeds belangrijker wordt
Bij netwerksegmentatie verdeel je een bedrijfsnetwerk in afzonderlijke delen of zones.
Een gastnetwerk kan bijvoorbeeld volledig gescheiden zijn van het interne bedrijfsnetwerk. Ook servers, back-ups, camera's en andere apparaten kunnen in aparte netwerksegmenten staan.
Dat heeft een belangrijk voordeel.
Krijgt een aanvaller toegang tot één onderdeel van het netwerk, dan kan deze niet automatisch overal bij.
Wordt bijvoorbeeld een laptop besmet met malware, dan helpt netwerksegmentatie voorkomen dat de aanvaller direct toegang krijgt tot servers, back-ups en andere kritieke systemen.
Ook het Nationaal Cyber Security Centrum adviseert organisaties om netwerken in zones te verdelen en netwerkverkeer tussen die zones te controleren.
Netwerksegmentatie maakt een aanval niet onmogelijk. Het kan de impact wel aanzienlijk beperken.
Welke rol spelen firewall, VPN en Zero Trust bij netwerkbeveiliging?
Firewall, VPN en Zero Trust worden vaak in één adem genoemd. Toch hebben ze ieder een andere functie.
Een firewall controleert het netwerkverkeer. De firewall bepaalt op basis van ingestelde regels welk verkeer wel en niet wordt toegelaten.
Een VPN maakt een beveiligde verbinding tussen een gebruiker en een netwerk. Dit kan bijvoorbeeld relevant zijn voor medewerkers die buiten kantoor toegang nodig hebben tot interne systemen.
Zero Trust gaat een stap verder. Daarbij vertrouwt een organisatie gebruikers en apparaten niet automatisch omdat ze al binnen het bedrijfsnetwerk zitten. Toegang wordt steeds gecontroleerd en beperkt tot de systemen die iemand daadwerkelijk nodig heeft.
Geen van deze technieken maakt een netwerk op zichzelf veilig.
De beste aanpak combineert verschillende beveiligingslagen en stemt deze af op de manier waarop jouw organisatie werkt.